De kans is groot dat je wel eens klikspijt hebt gehad
Klikspijt, maar ook klikschaamte: veel mensen hebben daar wel eens last van gehad. Het betekent dat je een mailtje kreeg, op een linkje klikte, en toen later dacht: oh jee, dit was geen zuivere koffie. Onderzoek toont aan dat vier op de tien mensen weleens last heeft van spijt na het klikken op een linkje. Vaak waren ze dan toch te snel, te goedgelovig of bang dat ze bijvoorbeeld niet snel genoeg hielpen.
Snel, maak geld over
Dat is namelijk waar het vaak om gaat bij phishing: mensen krijgen een mailtje van hun baas of van de CFO dat er nu een betaling moet worden gedaan. Het kan de beste overkomen: je wil het goed doen voor de hooggeplaatsten in de organisatie en daarbij vergeet je soms dat urgentie ook vaak een teken is van oplichtingsmails. Door AI kunnen mensen tegenwoordig heel goed de toon van een bepaalde manager nadoen. Ze kunnen je zelfs met zijn of haar stem laten bellen gegenereerd door AI.
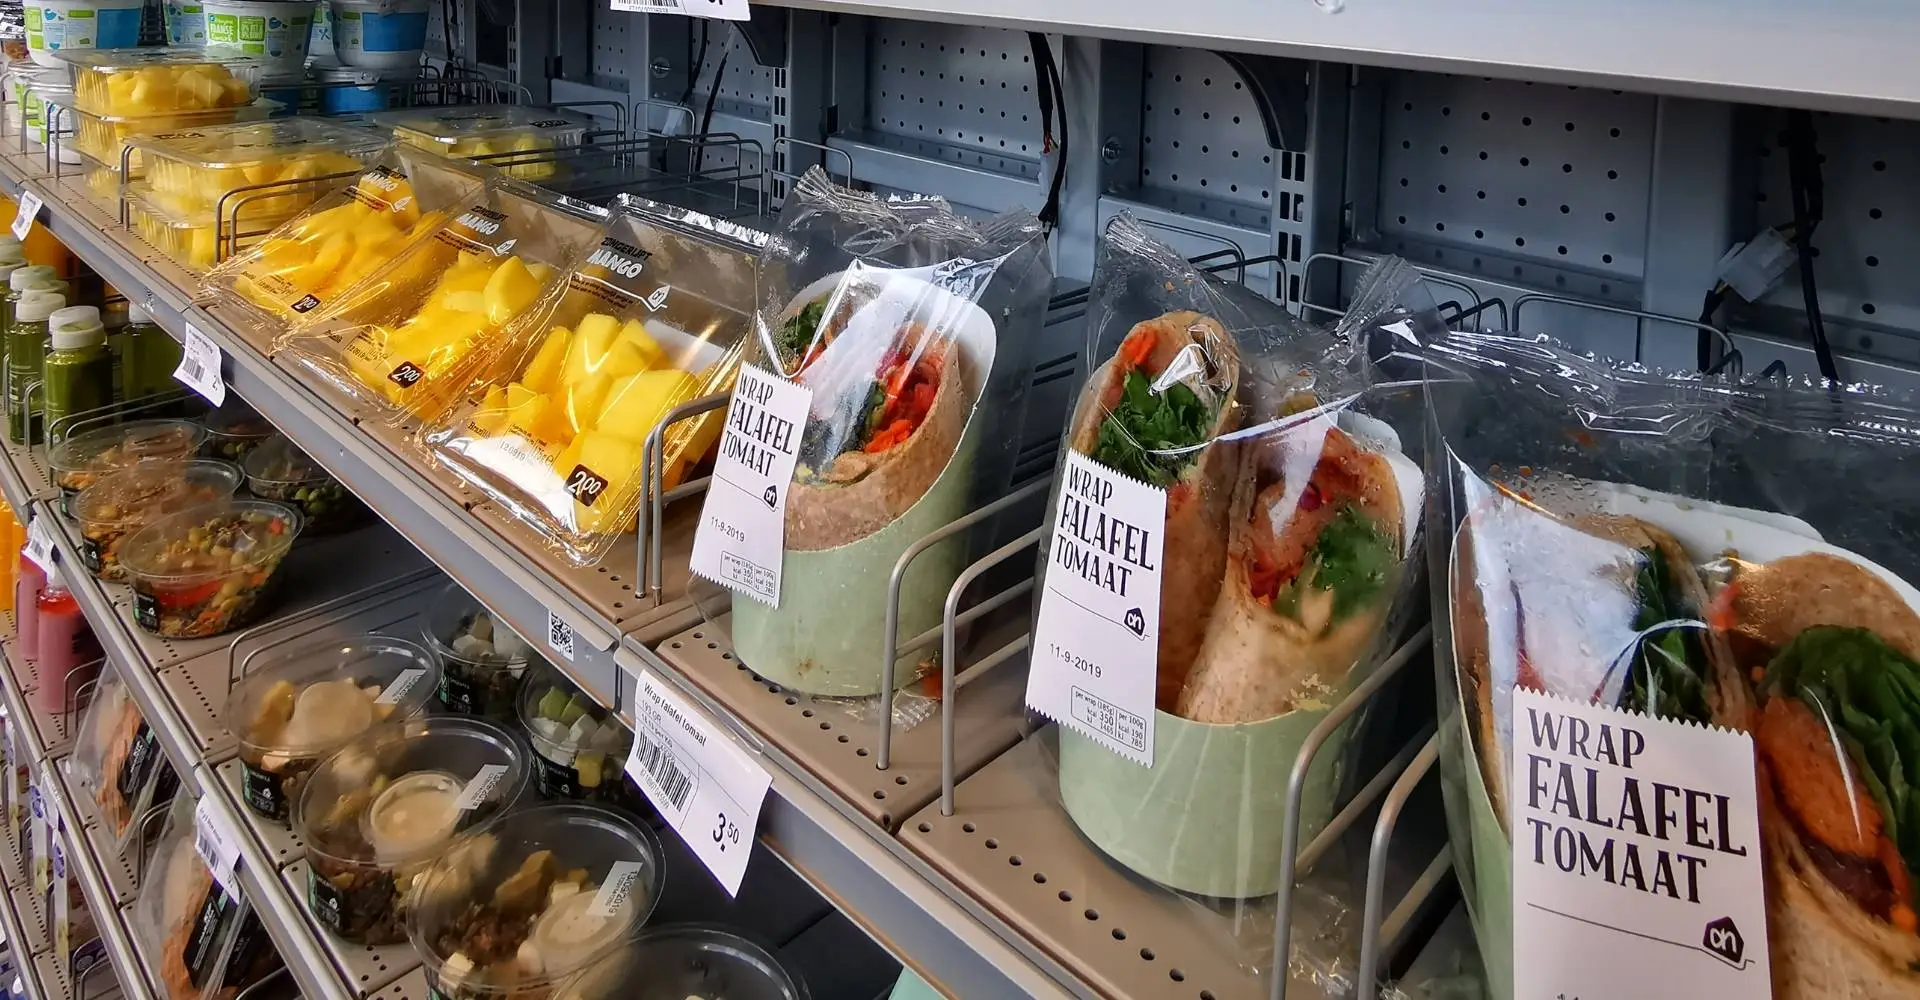
Dat je dus wel eens ergens intrapt is echt zo gek nog niet. Bijvoorbeeld bij de IT-problemen van Albert Heijn vorige week duurde het ook niet lang voordat hackers al in de mailboxen van talloze Nederlanders zaten. De kans is immers juist bij een Albert Heijn heel erg groot dat je er wel eens hebt gewinkeld, ook als je geen vaste klant bent. En ja, omdat je weet dat het actueel is, is het ook niet heel vreemd dat een bedrijf je daar dan ook over zou mailen.
De overheid komt met de campagne Laat je niet interneppen, om Nederlanders op te roepen om even tot drie te tellen voor je op een linkje klikt. Is de verzender een normaal, logisch mailadres? Muis ook even over het linkje heen om te zien waar het linkje heengaat. Of check met Google Lens of Circle to Search of het betrouwbaar is. Besef ook of het aanbod te mooi is om waar te zijn, of logo’s wel de juiste kleur en vorm hebben, enzovoort.
Klikspijt
Twee op de drie Nederlanders krijgen jaarlijks te maken met een poging tot cybercrime en maar liefst 2,4 miljoen mensen worden slachtoffer. Dat hebben we mede te wijten aan datalekken, waardoor hackers inmiddels een steeds beter beeld krijgen van wie je bent, waar je woont, waar je winkelt, en ga zo maar door. Ook doen criminelen zich vaak voor als de Belastingdienst, de gemeente of een andere overheidsinstantie, waardoor je denkt dat het wel belangrijk moet zijn.
Volgens het onderzoek blijken mensen ook heel vaak wel op het juiste moment argwaan te hebben: 73 procent heeft het bij aanbiedingen die te mooi lijken om waar te zijn en 69 procent bij verzoeken om direct te betalen of betaalgegevens te delen. Tijdsdruk is er ook een: daarbij heeft 55 procent al snel zoiets van: klopt dit wel? Maar het gaat ook wel eens mis: vier op de tien Nederlanders heeft weleens spijt van een klik en bij een derde had dit ook gevolgen. Denk aan diefstal van persoonlijke gegevens, maar bijvoorbeeld ook malware die werd geïnstalleerd. Het is vaak zo dat mensen toch te gehaast zijn, of afgeleid, en dan klikte. En ja, vaak komt het toch van een bedrijf dat je verwacht op dat moment, wat extra lastig is.
Je kunt op laatjenietinterneppen.nl meer tips en tricks lezen over hoe je uit handen blijft van cybercriminelen. En mocht je nou wel klikken: deel het dan, met de IT’er op je werk, met een ander technisch expert in je buurt. Zo kunnen er eventueel maatregelen worden genomen en kan de schade wellicht beperkt blijven.

Deel dit bericht
Loading


